Prontuário · regulação
A CVM pôs a proteção de dados na pauta da tokenização. A saúde é o teste mais difícil.
O que a Resolução CVM 249 diz sobre dados pessoais, por que o piloto não responde à pergunta e o que a arquitetura do prontuário tokenizado oferece ao regime definitivo.
Publicado em 01/11/2026. Análise da PreVita sobre norma da CVM; não é orientação jurídica. Arquitetura de referência em desenvolvimento, sem operação com dados reais.
1. O que a Resolução CVM 249 diz sobre dados pessoais
A Resolução CVM 249, de 13 de outubro de 2026, criou o Programa Piloto DLT CVM para testar a emissão, a custódia, a negociação e a liquidação de valores mobiliários em redes de registro distribuído. Três dispositivos tratam de dados pessoais:
- Art. 2º, III: entre as finalidades do piloto está identificar riscos, vulnerabilidades e lacunas regulatórias, com menção expressa à proteção de dados.
- Art. 3º, II: adota a privacidade auditável como princípio. A privacidade dos titulares deve ser preservada, e o beneficiário final continua identificável e rastreável pelos reguladores.
- Art. 14, III: veda o uso de dados pessoais de investidores ou clientes no piloto, salvo dados anonimizados ou sintéticos, observada a LGPD.
2. A pergunta que o piloto deixa para depois
Vedar dados reais no piloto é uma escolha prudente. A consequência é que o piloto não vai gerar evidência sobre como uma rede DLT convive com dados pessoais reais. Essa pergunta fica para o regime definitivo, que o Grupo de Trabalho de Tokenização (GTT) da CVM começa a desenhar.
A saúde enfrenta essa pergunta no seu caso mais exigente. O dado de saúde é sensível pela LGPD, o prontuário tem guarda mínima de 20 anos, o paciente tem direito de acesso sem justificativa e direito de eliminação nos limites da lei. Imutabilidade, eliminação, rastreabilidade e sigilo precisam caber no mesmo desenho.
3. Como o prontuário tokenizado responde
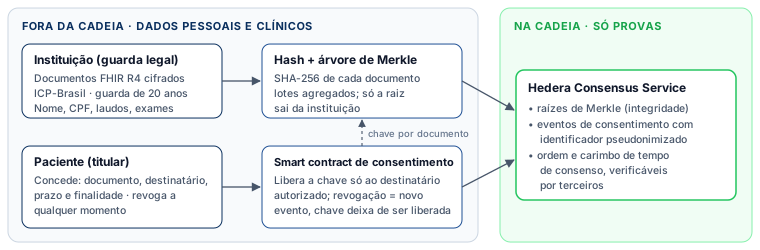
A regra central da arquitetura de referência da PreVita é que nenhum dado pessoal ou clínico vai para a blockchain. A cadeia recebe apenas hashes dos documentos, agregados em árvore de Merkle, e eventos de consentimento com identificador pseudonimizado, ancorados no Hedera Consensus Service.
| Princípio da Resolução 249 | Resposta da arquitetura |
|---|---|
| Privacidade auditável | Provas de inclusão em árvore de Merkle confirmam um registro sem expor os demais |
| Identificação perante o regulador | A cadeia guarda pseudônimos; a reidentificação fica com o controlador, fora da rede |
| Proteção de dados | Eliminação fora da cadeia: apaga-se o documento cifrado e destrói-se a chave |
O direito de acesso do paciente é representado por um token intransferível, sem valor de troca e sem direito a rendimento. Não é ativo financeiro nem valor mobiliário. Detalhes em prontuário tokenizado e em consentimento por smart contract.
O código da arquitetura de referência, com testes e dados sintéticos, está publicado em github.com/lgafraga/previta-arquitetura-referencia. Em desenvolvimento; não opera com dados reais.
4. Lacunas que a saúde antecipa
- Imutabilidade e eliminação. Dados pessoais fora da cadeia, só compromissos criptográficos dentro dela.
- Hash de dado pessoal. Hash simples de um dado previsível, como o CPF, pode ser revertido. Falta critério mínimo de pseudonimização, a ser definido com a ANPD.
- Consentimento executado por código. Falta definir a validade probatória da concessão e da revogação registradas em rede.
- Perímetro do valor mobiliário. Tokens de direito de acesso, intransferíveis e sem expectativa de retorno, deveriam ficar expressamente fora dele.
- Cooperação entre autoridades. ANPD, ANS, CFM e Ministério da Saúde são interlocutores naturais quando o dado é sensível.
5. A contribuição enviada ao GTT
A PreVita encaminhou ao GTT uma nota técnica com essa análise e propôs três coisas: escuta formal de healthtechs pelo grupo, casos de teste com dados sintéticos e diálogo com a ANPD sobre pseudonimização em redes DLT. A PreVita não pleiteia participação no Programa Piloto DLT.